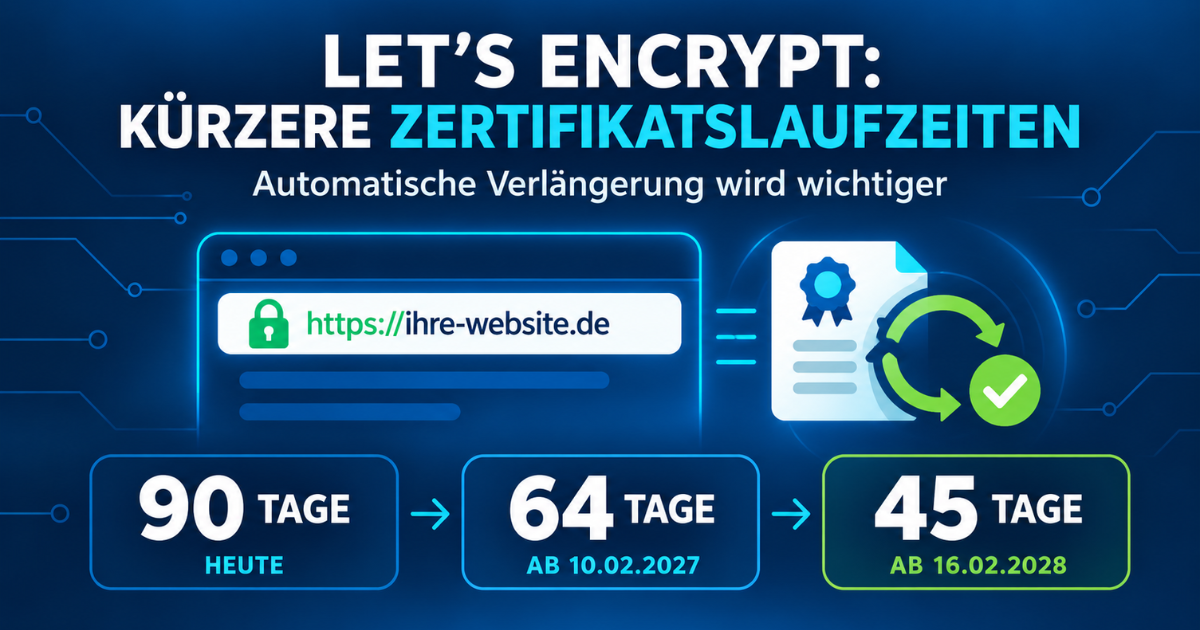
Ab dem 10. Februar 2027 sind neu ausgestellte und verlängerte Let’s-Encrypt-Zertifikate standardmäßig nur noch 64 Tage gültig. Bisher beträgt die Laufzeit in der Regel 90 Tage. Für Februar 2028 ist bereits die nächste Verkürzung auf 45 Tage vorgesehen.
Für Website-Betreiber klingt das zunächst nach zusätzlichem Aufwand. Wer eine automatische Verlängerung verwendet, muss sich darum normalerweise aber nicht selbst kümmern. Die Änderung zeigt vor allem, wie wichtig eine zuverlässige Automatisierung inzwischen ist.
Was ändert sich bei Let’s Encrypt?
Let’s Encrypt stellt kostenlose Zertifikate für verschlüsselte HTTPS-Verbindungen bereit. Diese Zertifikate sind nur für einen begrenzten Zeitraum gültig und müssen regelmäßig erneuert werden.
Der Zeitplan für die nächsten Änderungen sieht so aus:
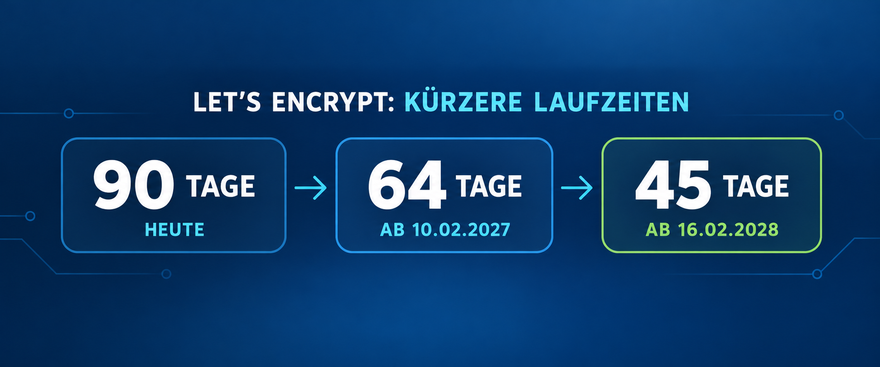
- Bis zum 9. Februar 2027: Die reguläre Laufzeit beträgt 90 Tage.
- Ab dem 10. Februar 2027: Die Laufzeit sinkt auf 64 Tage.
- Ab dem 16. Februar 2028: Let’s-Encrypt-Zertifikate sind regulär 45 Tage gültig.
Bereits ausgestellte Zertifikate verlieren durch die Umstellung nicht vorzeitig ihre Gültigkeit. Die neue Laufzeit gilt erst, wenn ein Zertifikat neu ausgestellt oder verlängert wird.
Weitere Einzelheiten finden Sie in der offiziellen Ankündigung von Let’s Encrypt.
SSL oder TLS: Wo liegt der Unterschied?
Im Alltag ist meistens von einem SSL-Zertifikat die Rede. Technisch wird für moderne verschlüsselte Verbindungen heute allerdings TLS verwendet. SSL ist der ältere Vorgänger von TLS.
Wenn Hosting-Anbieter, Agenturen oder Website-Betreiber von einem SSL-Zertifikat sprechen, meinen sie daher in der Regel ein aktuelles TLS-Zertifikat. Für die Nutzung einer Website macht diese sprachliche Unterscheidung keinen Unterschied. Das Zertifikat sorgt dafür, dass die Verbindung über HTTPS verschlüsselt wird.
Geschützt werden dadurch beispielsweise:
- Eingaben in Kontaktformularen
- Anmeldedaten und Passwörter
- Bestell- und Kundendaten
- übertragene Inhalte zwischen Browser und Webserver
Ein SSL-Zertifikat schützt jedoch nicht automatisch die gesamte Website vor Angriffen. Regelmäßige Updates, sichere Passwörter und Backups bleiben weiterhin wichtig.
Warum werden die Laufzeiten verkürzt?
Hinter der Änderung steckt kein technisches Problem mit Let’s Encrypt. Kürzere Laufzeiten sollen die Sicherheit von Zertifikaten erhöhen.
Wird beispielsweise der private Schlüssel eines Zertifikats gestohlen, kann er nur so lange genutzt werden, wie das Zertifikat gültig ist. Bei einer kürzeren Laufzeit verkleinert sich dieser Zeitraum.
Hinzu kommen weitere Vorteile:
- Veraltete Zertifikate bleiben weniger lange aktiv.
- Fehlerhaft ausgestellte Zertifikate verlieren schneller ihre Gültigkeit.
- Die Kontrolle über eine Domain wird häufiger bestätigt.
- Änderungen an Sicherheitsstandards lassen sich schneller umsetzen.
Die Laufzeitverkürzung betrifft nicht nur Let’s Encrypt. Auch kommerzielle Zertifizierungsstellen passen ihre Zertifikate an die neuen Vorgaben an. Je nach Anbieter gelten inzwischen Laufzeiten von bis zu 199 Tagen. Ab 2027 folgen Laufzeiten von bis zu 99 Tagen und ab 2029 werden es nur noch 47 Tage sein.
SSL-Zertifikate künftig per Kalender zu verwalten und von Hand auszutauschen, wird damit immer unpraktischer.
Was bedeutet das für Website-Betreiber?
Ob durch die Änderung tatsächlich Arbeit entsteht, hängt davon ab, wie das Zertifikat bisher verlängert wird.
Das Zertifikat wird automatisch verlängert
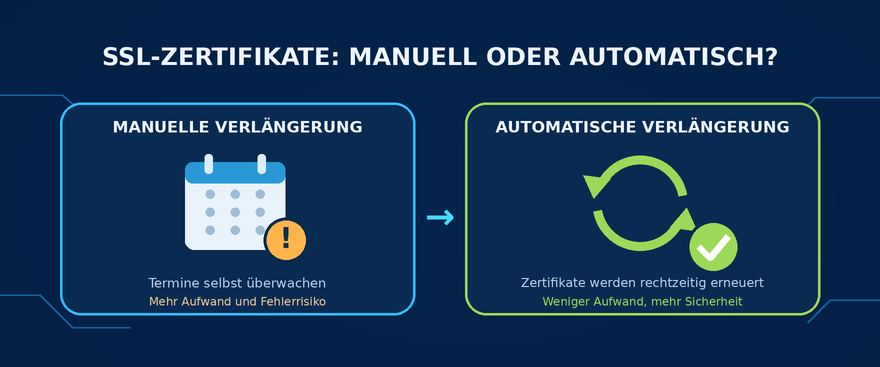
Bei einer funktionierenden automatischen Verlängerung besteht normalerweise kein Handlungsbedarf. Das neue Zertifikat wird rechtzeitig angefordert und auf dem Server eingerichtet.
Trotzdem sollte sichergestellt sein, dass Fehler bei der Verlängerung nicht unbemerkt bleiben. Technische Probleme, eine geänderte DNS-Konfiguration oder eine nicht mehr erreichbare Domain können dazu führen, dass die automatische Ausstellung fehlschlägt.
Das Zertifikat wird von Hand verlängert
Wer sein SSL-Zertifikat manuell austauscht, muss dies künftig deutlich häufiger erledigen. Dadurch steigt die Gefahr, eine Verlängerung zu vergessen.
Läuft das Zertifikat ab, zeigen Browser beim Aufruf der Website eine Sicherheitswarnung. Besucher können dadurch verunsichert werden und die Seite verlassen. Kontaktanfragen oder Bestellungen bleiben dann möglicherweise aus.
Kurzer SSL-Check für die eigene Website
Mit diesen Fragen lässt sich schnell prüfen, ob Handlungsbedarf besteht:
- Ist die Website durchgehend über HTTPS erreichbar?
- Wird das Zertifikat automatisch verlängert?
- Werden Sie informiert, wenn eine Verlängerung fehlschlägt?
- Ist auch die Domain mit www durch das Zertifikat abgedeckt?
- Sind weitere verwendete Subdomains ebenfalls abgesichert?
Wer diese Fragen nicht sicher beantworten kann, sollte die Einstellungen im Hosting-Control-Panel prüfen oder beim eigenen Hosting-Anbieter nachfragen.
Automatische Verlängerung bei Power-Netz
Bei den Power-Netz-Produkten mit Plesk stehen Let’s-Encrypt-Zertifikate ohne zusätzliche Zertifikatskosten zur Verfügung. Das gilt unter anderem für unsere Webhosting-Tarife, Reseller-Tarife und Flex-Server mit Plesk.
Plesk übernimmt die regelmäßige Verlängerung und Installation des Zertifikats automatisch. Sollte die Verlängerung nicht erfolgreich sein, wird eine Benachrichtigung per E-Mail versendet.
Damit muss das Zertifikat nicht alle paar Wochen von Hand ausgetauscht werden. Die kürzeren Laufzeiten von Let’s Encrypt ändern an der Nutzung der Website nichts.
Wie wird Let’s Encrypt in Plesk eingerichtet?
Ein Let’s-Encrypt-Zertifikat lässt sich in Plesk mit wenigen Schritten für eine Domain aktivieren. Je nach Nutzung können dabei auch die Domain mit www, Webmail und weitere Subdomains abgesichert werden.
Die einzelnen Schritte haben wir in unserer Anleitung zusammengefasst:
Wenn die Zertifikatsverwaltung beim bisherigen Hoster umständlich ist
Ein ablaufendes Zertifikat sollte nicht jedes Mal zu einer manuellen Aufgabe werden. Wer beim bisherigen Anbieter keine automatische Verlängerung nutzen kann oder regelmäßig Probleme mit der Zertifikatsverwaltung hat, kann über einen Wechsel nachdenken.
Bei Power-Netz können Sie Ihre bestehende Website selbst in ein neues Hosting-Paket übertragen oder unseren Umzugsservice nutzen.
Auf Wunsch kümmern wir uns um die Übertragung der Website-Daten, der Datenbank, der E-Mail-Konten, der DNS-Einstellungen und der Domain. Die künftige Verwaltung des Let’s-Encrypt-Zertifikats übernimmt anschließend die Hosting-Umgebung.
Häufige Fragen zu Let’s Encrypt und den kürzeren Laufzeiten
Ab wann sind Let’s-Encrypt-Zertifikate nur noch 64 Tage gültig?
Die neue Laufzeit gilt für Zertifikate, die ab dem 10. Februar 2027 neu ausgestellt oder verlängert werden.
Werden vorhandene Zertifikate vorzeitig ungültig?
Nein. Bereits ausgestellte Zertifikate behalten ihr vorhandenes Ablaufdatum.
Muss ein Let’s-Encrypt-Zertifikat alle 64 Tage manuell verlängert werden?
Nein. Bei einer korrekt eingerichteten Automatisierung wird das Zertifikat selbstständig verlängert und installiert.
Was ist ACME?
ACME ist ein technisches Verfahren, mit dem Zertifikate automatisch beantragt und verlängert werden können. Let’s Encrypt und Hosting-Systeme wie Plesk nutzen dieses Verfahren im Hintergrund. Website-Betreiber müssen sich normalerweise nicht selbst damit beschäftigen.
Kostet ein Let’s-Encrypt-Zertifikat etwas?
Let’s Encrypt stellt die Zertifikate kostenlos bereit. Bei Power-Netz sind sie in den Hosting-Produkten mit Plesk enthalten.
Sind kürzer gültige Zertifikate weniger sicher?
Nein. Die kürzere Laufzeit soll die Sicherheit erhöhen. Gestohlene, fehlerhafte oder nicht mehr benötigte Zertifikate können dadurch weniger lange verwendet werden.
Was passiert, wenn ein SSL-Zertifikat abläuft?
Browser zeigen in der Regel eine deutliche Sicherheitswarnung an. Besucher können die Website dann möglicherweise nicht wie gewohnt aufrufen oder verlassen sie aus Sicherheitsgründen.
Schützt ein SSL-Zertifikat die Website vor Schadsoftware?
Nein. Das Zertifikat verschlüsselt die Datenübertragung zwischen Browser und Server. Es ersetzt keine Updates, Backups oder weiteren Sicherheitsmaßnahmen.
Fazit: Kürzere Laufzeiten machen Automatisierung wichtiger
Die Verkürzung auf 64 Tage ist kein Grund zur Sorge, wenn die Verlängerung zuverlässig automatisiert ist. Sie zeigt aber, dass Zertifikate künftig nicht mehr sinnvoll von Hand verwaltet werden können.
Website-Betreiber sollten deshalb prüfen, ob ihr SSL-Zertifikat automatisch verlängert wird und ob sie bei einem Fehler rechtzeitig informiert werden.
In den Power-Netz-Produkten mit Plesk sind Let’s-Encrypt-Zertifikate und deren automatische Verlängerung bereits integriert. Die Verbindung zur Website bleibt damit verschlüsselt, ohne dass alle paar Wochen ein Zertifikat manuell ausgetauscht werden muss.